
 技能提升网
渗透测试报告的整改期限只剩一周,工单里多数项目已经标记完成。安全人员打开附件后发现,有的只有开发回复,有的配置改过却没有复测,还有两项因为系统即将下线被暂时搁置。
AI可以按漏洞、资产、责任人和证据整理状态,找出完成标签与实际证据不一致的项目。关闭和风险接受都必须经过授权复核。
渗透测试整改闭环里的第一笔记录从哪里开始
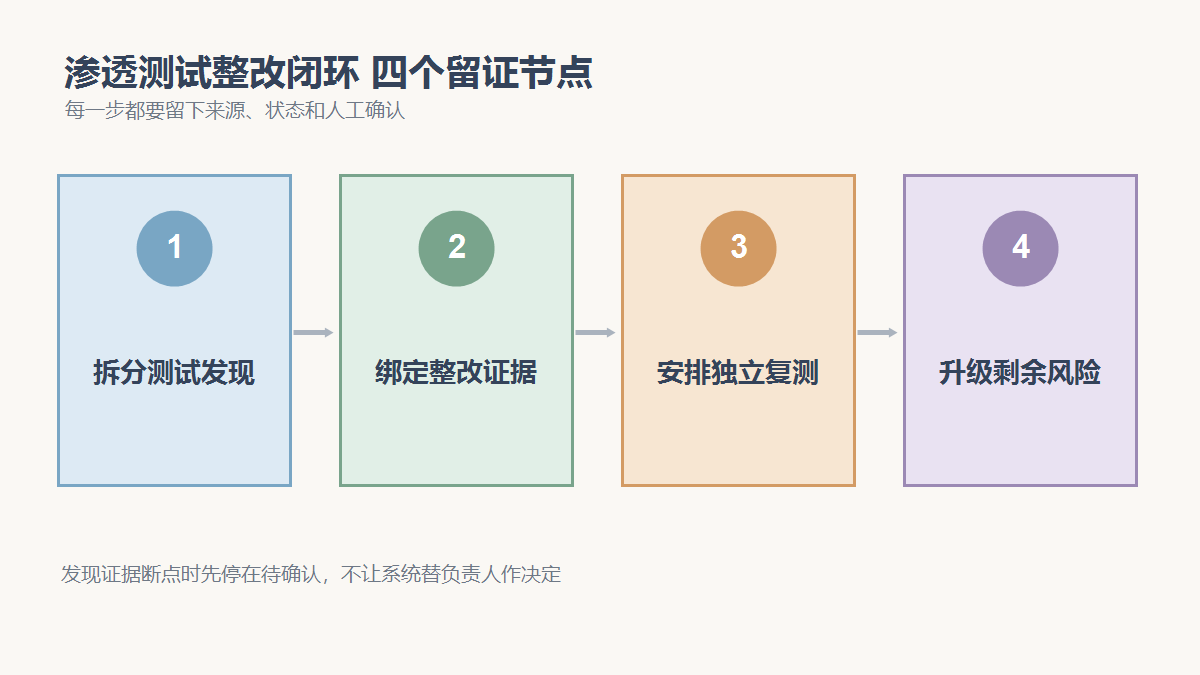
先保存原始报告编号、严重度、受影响资产、复现条件和整改期限,合并重复发现时保留原始映射。
渗透测试整改闭环本次需要使用渗透测试报告、整改工单、代码和配置变更、复测结果与风险例外。经办人应记录每份材料的取得时间、来源、适用期间和当前版本,并写明它准备证明什么。文件缺页、版本不明或关键字段为空时,先登记缺口,再向责任人补取;不要让AI按常见格式补出一个没有来源的值。
渗透测试整改闭环怎样把证据放到同一条线上
每项整改关联代码提交、配置记录、部署时间、验证截图和复测结果,仅有口头说明不能标为已关闭。
渗透测试整改闭环 场景采用的能力分工是incident-response负责整理异常信号、影响、时间线、升级路径和整改行动;Audit Support负责组织控制测试、证据、例外、复核和整改底稿;XLSX Skill负责整理、匹配、计算并检查电子表格中的记录、公式和异常。这些能力只负责整理、匹配和提示,不能代替业务负责人批准高风险结论。
AI在渗透测试整改闭环中可以先做哪些检查
AI筛出证据缺失、修复范围不足、生产未部署、复测失败、延期未批准和风险接受过期的项目。
处理渗透测试整改闭环时,底稿要并排保留原始值、规范后的值、匹配结果、命中规则和证据位置。AI适合读取大量材料、整理候选关系和找出异常,但不能证明输入资料本身真实。只要结果会影响每个漏洞应关闭、复测、延期还是进入风险接受审批,对应岗位就必须查看原始依据并留下确认。
渗透测试整改闭环哪些边界情况不能自动放行
状态采用待修复、待部署、待复测、已关闭和风险接受。任何降级都写明批准人、期限和补偿措施。
渗透测试整改闭环里的边界项比平均记录更需要注意。日期贴着截止点、名称相似但主体不同、金额接近门槛、同一编号重复、资料处理中途换版,或一条记录同时命中多项规则时,都要单独显示。无法确认的项目使用待确认状态,并写清缺少什么材料,不能为了让表格整齐而强行归类。
漏洞整改状态矩阵和复测计划至少要回答哪些问题
本题的正式交付物是漏洞整改状态矩阵和复测计划。其中至少要有数据截止时间、规则或合同版本、异常原因、证据位置、下一动作、责任人和批准状态。读者应能从任何一条结论回到原文件,而不是只能看到AI给出的标签。
渗透测试整改闭环的状态设计不宜只有正常和异常。可进入下一步、补齐资料后复核、等待负责人判断、必须停止四类更接近实际工作。每一类再配上完成时限,交接时就不会把AI初筛误当成业务已经关闭。
渗透测试整改闭环交付前如何反向抽查
先从漏洞整改状态矩阵和复测计划中抽取几条记录,反查能否打开完整输入并找到适用依据;再从原始材料中另抽几条,确认没有在整理和匹配时漏掉。若系统能提供数量、金额、人员或文件总数,还要与交付物做总体勾稽并解释差额。
这一步专门防止高风险漏洞逾期、无证据关闭或审计结论失真。一旦样本中发现同类问题,不应只修当前记录,而要扩大检查范围、重新执行对应规则,并保留修正前后的差异。
渗透测试整改闭环最终由谁批准
安全工程师、系统负责人或合规人员负责确认每个漏洞应关闭、复测、延期还是进入风险接受审批。涉及身份真伪、合同效力、制度解释、重大例外或对外承诺时,AI输出必须写成建议或待确认,不能以自动化结果替代授权流程。
渗透测试整改闭环完成的标志不是表格没有空白,而是关键事实有来源、异常有去向、决定有负责人、漏洞整改状态矩阵和复测计划可以回查。四项同时满足后,结果才适合进入审批、执行或对外沟通。
