
 技能提升网
年度申报里,一名采购人员填写了亲属经营一家小公司。供应商主数据中恰好有名称相近的企业,联系人电话也与历史资料出现交叉。
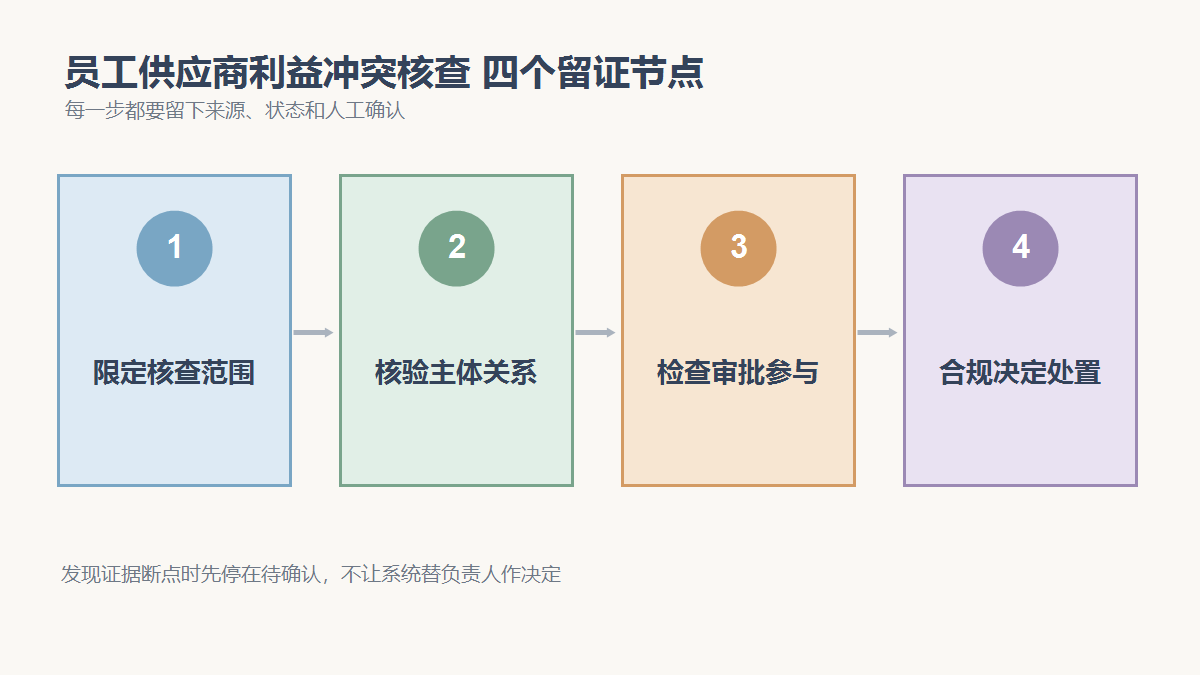
相似名称只是线索。核查需要确认主体、股东、联系人和实际交易,再按制度判断申报、回避和升级范围。
员工供应商利益冲突核查里的第一笔记录从哪里开始
先限制可使用的数据范围,避免为了核查收集无关家庭信息。以员工主动申报、供应商公开资料和内部交易记录为主,并记录访问权限。
员工供应商利益冲突核查本次需要使用利益冲突申报、供应商主数据、股东和联系人资料、采购审批记录。经办人应记录每份材料的取得时间、来源、适用期间和当前版本,并写明它准备证明什么。文件缺页、版本不明或关键字段为空时,先登记缺口,再向责任人补取;不要让AI按常见格式补出一个没有来源的值。
员工供应商利益冲突核查怎样把证据放到同一条线上
比较统一社会信用代码、股东、法定代表人、联系人、电话、地址和收款账户。名称相似或同地址不自动证明关联,要保留证据等级。
员工供应商利益冲突核查 场景采用的能力分工是vendor-check负责核验供应商主体、关联信息、资质和风险证据;policy-lookup负责从现行制度中定位规则、适用范围、例外和待确认项;Audit Support负责组织控制测试、证据、例外、复核和整改底稿。这些能力只负责整理、匹配和提示,不能代替业务负责人批准高风险结论。
AI在员工供应商利益冲突核查中可以先做哪些检查
再查看员工是否参与供应商选择、价格谈判、验收和付款审批。存在关系但没有决策权,与隐瞒关系并直接审批,风险处置不同。
处理员工供应商利益冲突核查时,底稿要并排保留原始值、规范后的值、匹配结果、命中规则和证据位置。AI适合读取大量材料、整理候选关系和找出异常,但不能证明输入资料本身真实。只要结果会影响关联是否需要回避、独立复核、披露或禁止交易,对应岗位就必须查看原始依据并留下确认。
员工供应商利益冲突核查哪些边界情况不能自动放行
合规负责人决定回避、独立复核、补充披露或停止交易。最终登记表限制访问,并为未确认线索设置关闭条件。
员工供应商利益冲突核查里的边界项比平均记录更需要注意。日期贴着截止点、名称相似但主体不同、金额接近门槛、同一编号重复、资料处理中途换版,或一条记录同时命中多项规则时,都要单独显示。无法确认的项目使用待确认状态,并写清缺少什么材料,不能为了让表格整齐而强行归类。
利益冲突登记表和处置建议至少要回答哪些问题
本题的正式交付物是利益冲突登记表和处置建议。其中至少要有数据截止时间、规则或合同版本、异常原因、证据位置、下一动作、责任人和批准状态。读者应能从任何一条结论回到原文件,而不是只能看到AI给出的标签。
员工供应商利益冲突核查的状态设计不宜只有正常和异常。可进入下一步、补齐资料后复核、等待负责人判断、必须停止四类更接近实际工作。每一类再配上完成时限,交接时就不会把AI初筛误当成业务已经关闭。
员工供应商利益冲突核查交付前如何反向抽查
先从利益冲突登记表和处置建议中抽取几条记录,反查能否打开完整输入并找到适用依据;再从原始材料中另抽几条,确认没有在整理和匹配时漏掉。若系统能提供数量、金额、人员或文件总数,还要与交付物做总体勾稽并解释差额。
这一步专门防止关联交易未经披露并造成舞弊、声誉或监管风险。一旦样本中发现同类问题,不应只修当前记录,而要扩大检查范围、重新执行对应规则,并保留修正前后的差异。
员工供应商利益冲突核查最终由谁批准
合规或采购内控人员负责确认关联是否需要回避、独立复核、披露或禁止交易。涉及身份真伪、合同效力、制度解释、重大例外或对外承诺时,AI输出必须写成建议或待确认,不能以自动化结果替代授权流程。
员工供应商利益冲突核查完成的标志不是表格没有空白,而是关键事实有来源、异常有去向、决定有负责人、利益冲突登记表和处置建议可以回查。四项同时满足后,结果才适合进入审批、执行或对外沟通。
