
 技能提升网
安全告警指出仓库中有一段云访问密钥,开发立即提交删除。当前代码已经看不到,但旧提交、构建日志和运行服务可能仍保存同一凭据。有人想重写全部历史,值班人员更需要先阻止密钥继续被使用。
先识别凭据,不扩散完整值
记录凭据类型、供应商、可见标识、发现位置、首次可能暴露时间和权限范围。完整秘密只在批准的安全渠道处理,不粘贴进AI对话、工单正文或截图。AI分析使用指纹、掩码和受控记录索引,不能为检索方便把秘密复制到更多地方。
告警命中需要确认是否为真实有效凭据,但不在无授权情况下拿它访问资源测试。凭据所有者通过管理控制台或批准工具核实,公开泄露按安全流程及时处置。已经禁用的历史凭据也保留记录,确认是否关联其他仍有效的访问方式。
incident-response可协助事件分工、时间线与证据整理。它不自动获得撤销或云管理权限。先由安全负责人确定控制措施,不等待所有仓库搜索完成才处理已知可用秘密。
撤销与轮换要兼顾暴露风险和可用性
真实泄露的凭据优先撤销或轮换,删除当前文件不能阻止旧值被使用。处理顺序按风险、服务依赖和供应商能力决定,高风险时可能需要立即撤销,即使暂时影响服务;允许短暂双凭据迁移的场景,也不能无限保留旧值。
新凭据采用最小权限,通过批准的秘密管理方式分发,不再写回仓库。列出生产、测试、定时任务、构建及运维脚本的引用,记录各处配置来源和负责人。服务重启或配置刷新是否需要执行,由实际运行机制决定,保存值改变不证明所有实例已经使用新值。
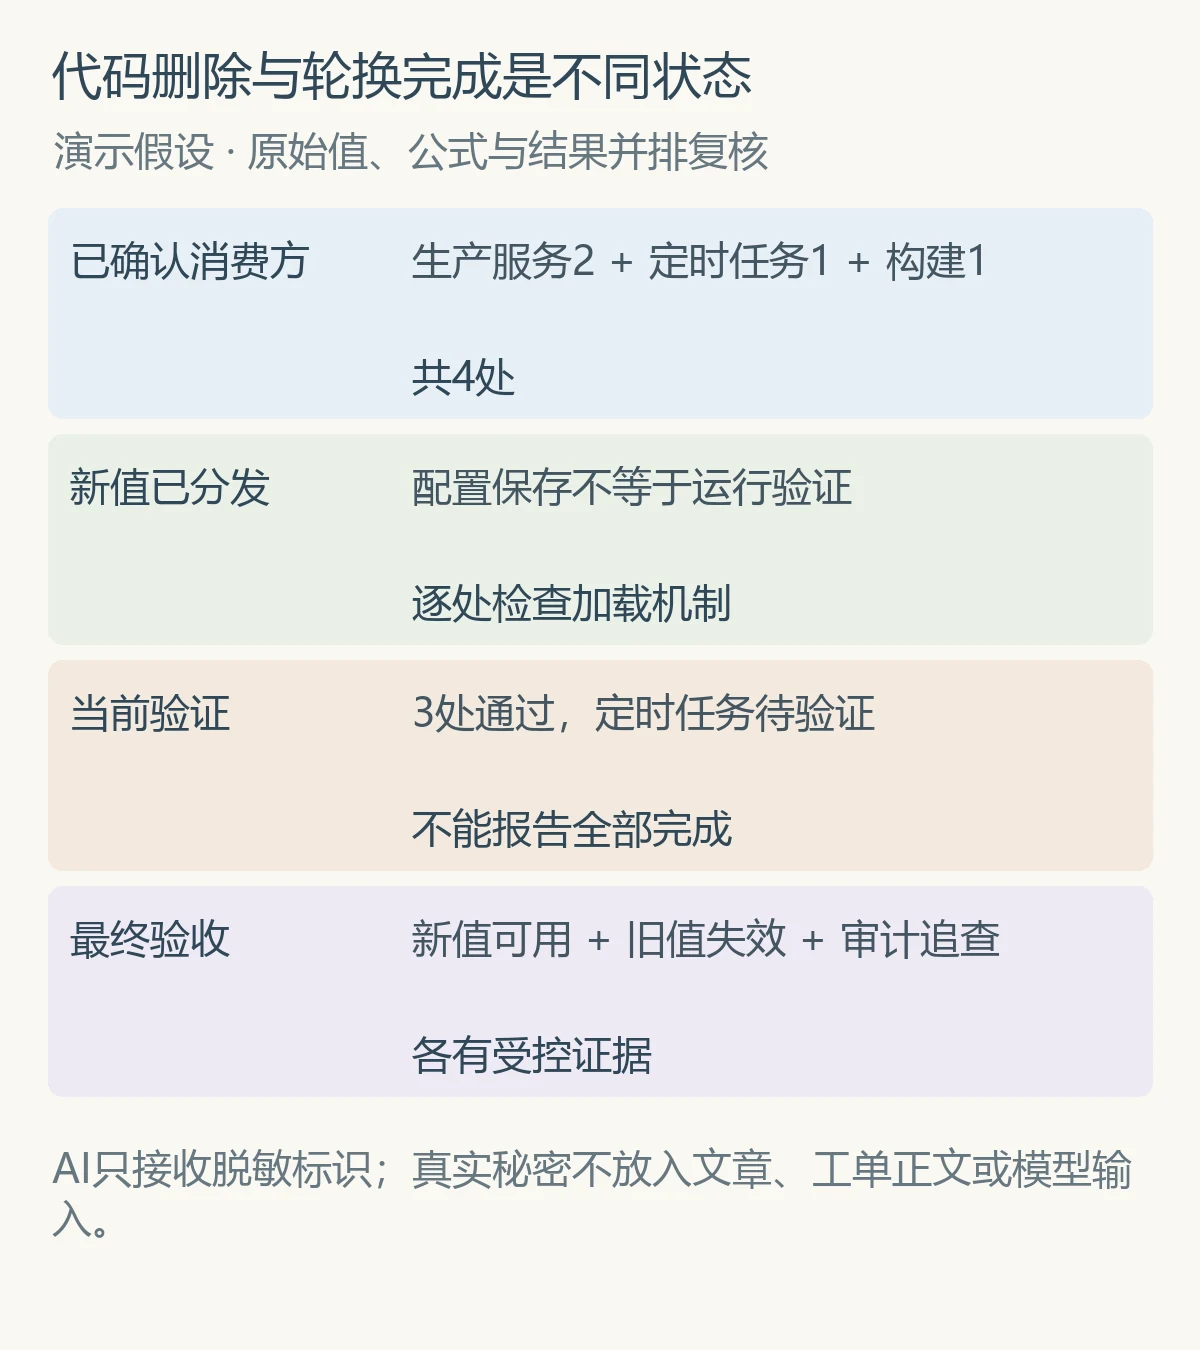
假设确认同一凭据由两个生产服务、一个定时任务和一条构建流水线使用,共四个消费方。新值分发后三处完成验证,定时任务尚未触发。可以说三处验证通过,不能说四处全部轮换完成;等待任务运行或采用批准的受控验证后更新状态。
暴露范围不只看默认分支
在授权范围内查提交历史、其他分支、标签、发布包、镜像、制品和构建日志。搜索以凭据指纹或受控匹配方法执行,输出位置索引而不是完整值。某些副本属于其他团队或外部使用者,记录协调责任,不假装能远程消除所有副本。
历史重写会影响提交标识、协作分支和现有工作,需要单独批准及协调。AI可以列受影响范围,不自行强推覆盖。对已经撤销的秘密,是否仍需清理历史由安全政策和实际数据性质决定,不能把历史已清理当作权限已失效的证明。
审计检查从最早可能暴露到撤销后的窗口,查看异常调用、资源创建、数据访问及费用。没有发现异常不代表从未被使用,日志保留和覆盖不足写明。发现可疑访问时进入安全调查,不能只因为密钥已经换掉就关闭事件。
每个消费方都要验证旧值失效
验证新凭据能完成必要操作、权限没有扩大、服务错误没有增加,并通过供应商允许的方式确认旧凭据失效。不要用自动失败重试不断调用已撤销值。凭据缓存、容器镜像和离线脚本分别查,防止下次重启后又加载旧配置。
任务表包含新配置版本、部署时间、验证证据及旧值状态,责任人签认。只有配置更新却没有运行验证的项标为待验证。清单由负责人逐项对照实际部署记录,资料匹配不能代替安全扫描或撤销。
涉及签名密钥、证书或长期加密密钥时,轮换语义不同,还可能影响历史数据验证或解密。不能照普通API令牌的流程直接删除,需安全架构及相关系统负责人评估恢复、兼容和保留要求。
事件关闭以后补上防复发
交付暴露位置、控制时间、消费方验证和审计缺口。把秘密注入方式、提交前检测及发布检查加入开发流程,检测误报有受控例外,不通过关闭所有扫描解决噪音。权限过宽的历史问题单独整改。
安全材料限制访问,公开复盘只保留脱敏过程。关闭标准是已知权限被控制、必要消费方完成验证且未处理范围有负责人,不是仓库中已经搜不到字符串。下次警报可以沿用清单格式,但每次实际消费方必须重新核查。
