
 技能提升网
客户每年都发来一份相似的安全问卷,团队习惯复制去年的答案。今年系统架构、备份周期和供应商已经变化,旧答案里还有几处写着绝不发生。
AI可以比对新旧问题、答案和控制证据,找出过期表述与缺口。任何对外承诺都必须由对应控制负责人确认。
客户安全问卷更新里的第一笔记录从哪里开始
先按身份访问、数据保护、开发安全、业务连续性和供应商管理等主题拆分问题,识别同义重复和条件式提问。
客户安全问卷更新本次需要使用本次客户问卷、历史答案、现行政策和架构资料、审计报告与控制证据。经办人应记录每份材料的取得时间、来源、适用期间和当前版本,并写明它准备证明什么。文件缺页、版本不明或关键字段为空时,先登记缺口,再向责任人补取;不要让AI按常见格式补出一个没有来源的值。
客户安全问卷更新怎样把证据放到同一条线上
每个答案关联现行政策、审计报告页码、配置证据和负责人,同时记录证据日期与适用系统。
客户安全问卷更新 场景采用的能力分工是PDF Skill负责读取、提取、OCR并核验PDF材料、表格和页码证据;Audit Support负责组织控制测试、证据、例外、复核和整改底稿;DOCX Skill负责创建、编辑并核验带修订、批注和结构要求的Word文档。这些能力只负责整理、匹配和提示,不能代替业务负责人批准高风险结论。
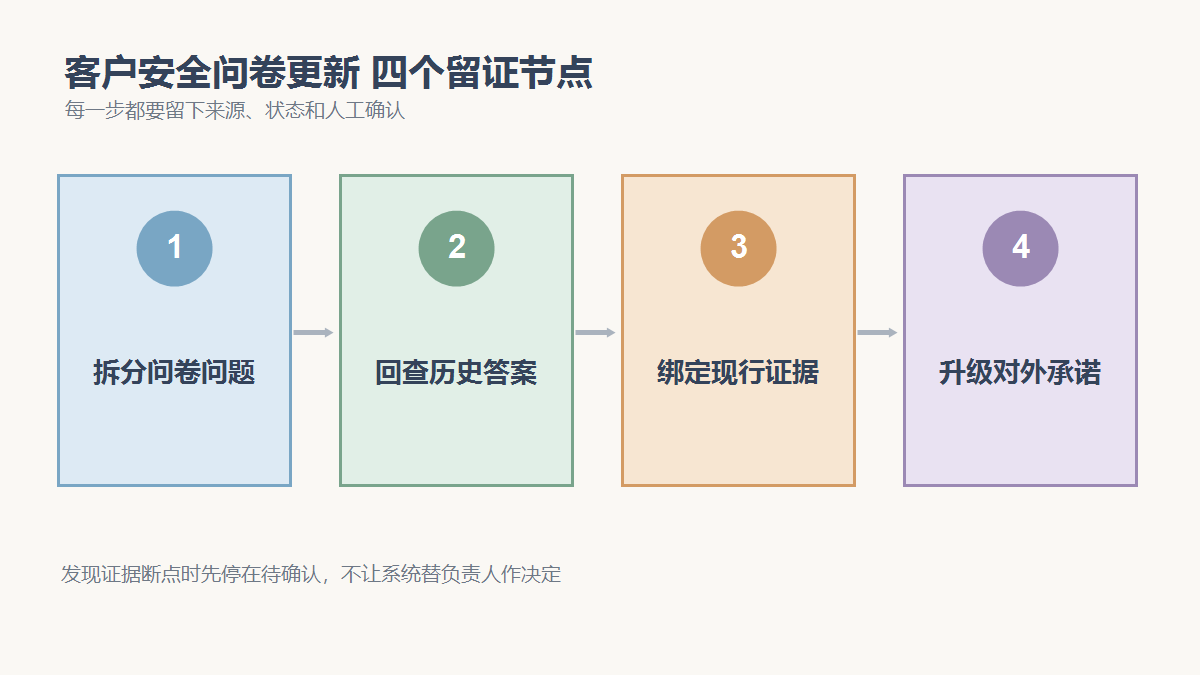
AI在客户安全问卷更新中可以先做哪些检查
AI优先标出架构变化后仍沿用旧答案、绝对化表述、问题范围超出证据以及不同客户问卷互相矛盾的回答。
处理客户安全问卷更新时,底稿要并排保留原始值、规范后的值、匹配结果、命中规则和证据位置。AI适合读取大量材料、整理候选关系和找出异常,但不能证明输入资料本身真实。只要结果会影响哪些答案可沿用、必须更新、需要补证或升级负责人确认,对应岗位就必须查看原始依据并留下确认。
客户安全问卷更新哪些边界情况不能自动放行
交付时区分可直接回答、需补证、需修改控制和需商务法务批准四类,不让销售为了赶签约自行确认未知事项。
客户安全问卷更新里的边界项比平均记录更需要注意。日期贴着截止点、名称相似但主体不同、金额接近门槛、同一编号重复、资料处理中途换版,或一条记录同时命中多项规则时,都要单独显示。无法确认的项目使用待确认状态,并写清缺少什么材料,不能为了让表格整齐而强行归类。
安全问卷证据矩阵和待确认答案清单至少要回答哪些问题
本题的正式交付物是安全问卷证据矩阵和待确认答案清单。其中至少要有数据截止时间、规则或合同版本、异常原因、证据位置、下一动作、责任人和批准状态。读者应能从任何一条结论回到原文件,而不是只能看到AI给出的标签。
客户安全问卷更新的状态设计不宜只有正常和异常。可进入下一步、补齐资料后复核、等待负责人判断、必须停止四类更接近实际工作。每一类再配上完成时限,交接时就不会把AI初筛误当成业务已经关闭。
客户安全问卷更新交付前如何反向抽查
先从安全问卷证据矩阵和待确认答案清单中抽取几条记录,反查能否打开完整输入并找到适用依据;再从原始材料中另抽几条,确认没有在整理和匹配时漏掉。若系统能提供数量、金额、人员或文件总数,还要与交付物做总体勾稽并解释差额。
这一步专门防止对客户作出不真实承诺、答案互相矛盾或延误合同流程。一旦样本中发现同类问题,不应只修当前记录,而要扩大检查范围、重新执行对应规则,并保留修正前后的差异。
客户安全问卷更新最终由谁批准
信息安全、售前或合规人员负责确认哪些答案可沿用、必须更新、需要补证或升级负责人确认。涉及身份真伪、合同效力、制度解释、重大例外或对外承诺时,AI输出必须写成建议或待确认,不能以自动化结果替代授权流程。
客户安全问卷更新完成的标志不是表格没有空白,而是关键事实有来源、异常有去向、决定有负责人、安全问卷证据矩阵和待确认答案清单可以回查。四项同时满足后,结果才适合进入审批、执行或对外沟通。
