
 技能提升网
供应商SOC报告列出一批例外,AI能判断哪些会影响我们正在使用的服务和数据吗?
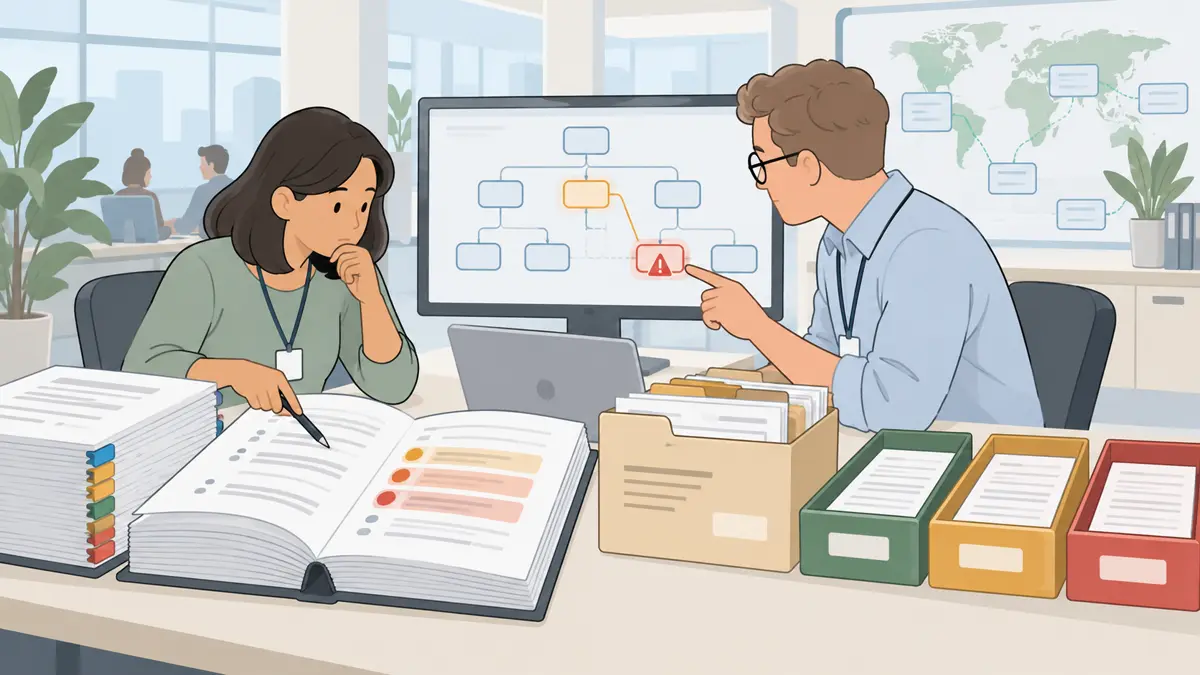
围绕关键供应商提交新的SOC报告,其中包含控制例外、分包方和客户配合控制,把SOC报告、控制例外和管理层回应、服务范围与数据流、合同和企业现有控制放进同一条可追溯证据链,再决定哪些例外可接受、需要补偿控制、要求供应商整改或升级风险审批。
围绕关键供应商提交新的SOC报告,其中包含控制例外、分包方和客户配合控制,把SOC报告、控制例外和管理层回应、服务范围与数据流、合同和企业现有控制放进同一条可追溯证据链,再决定哪些例外可接受、需要补偿控制、要求供应商整改或升级风险审批。
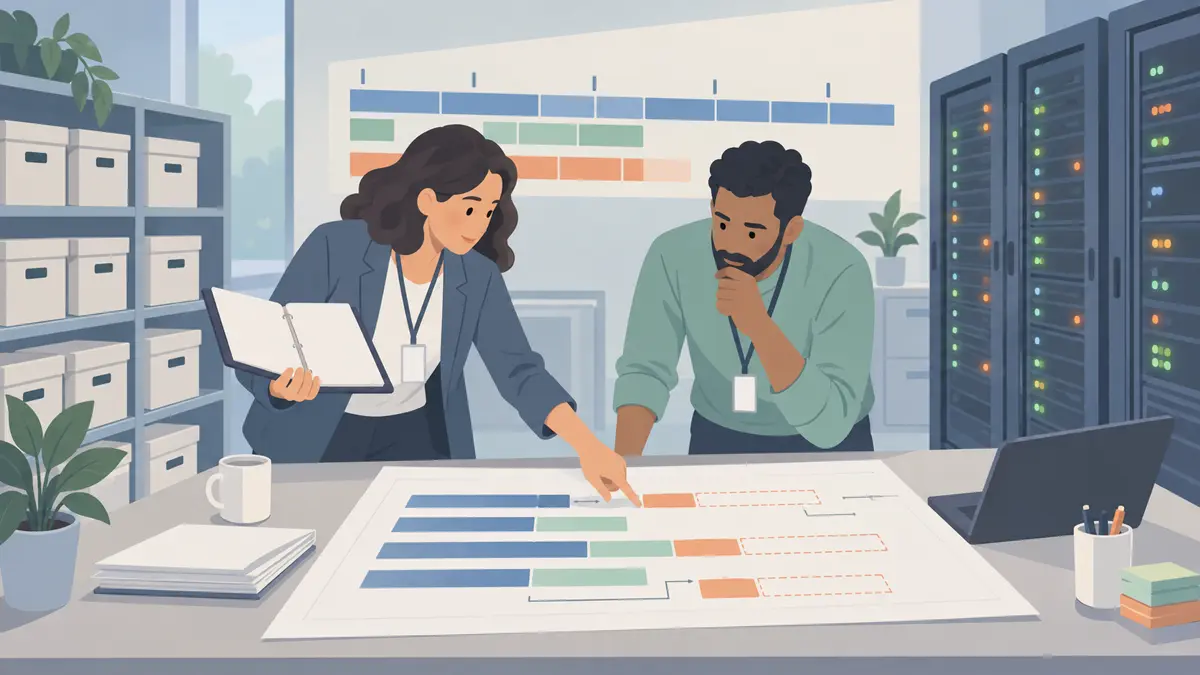
围绕审计或监管检查前发现各系统日志类型和保留周期不一致,把日志保留政策、系统日志配置、日志类型和数据量、系统重要性与所有者放进同一条可追溯证据链,再决定哪些日志延长在线保留、转入归档、补做导出、申请例外或优先整改。
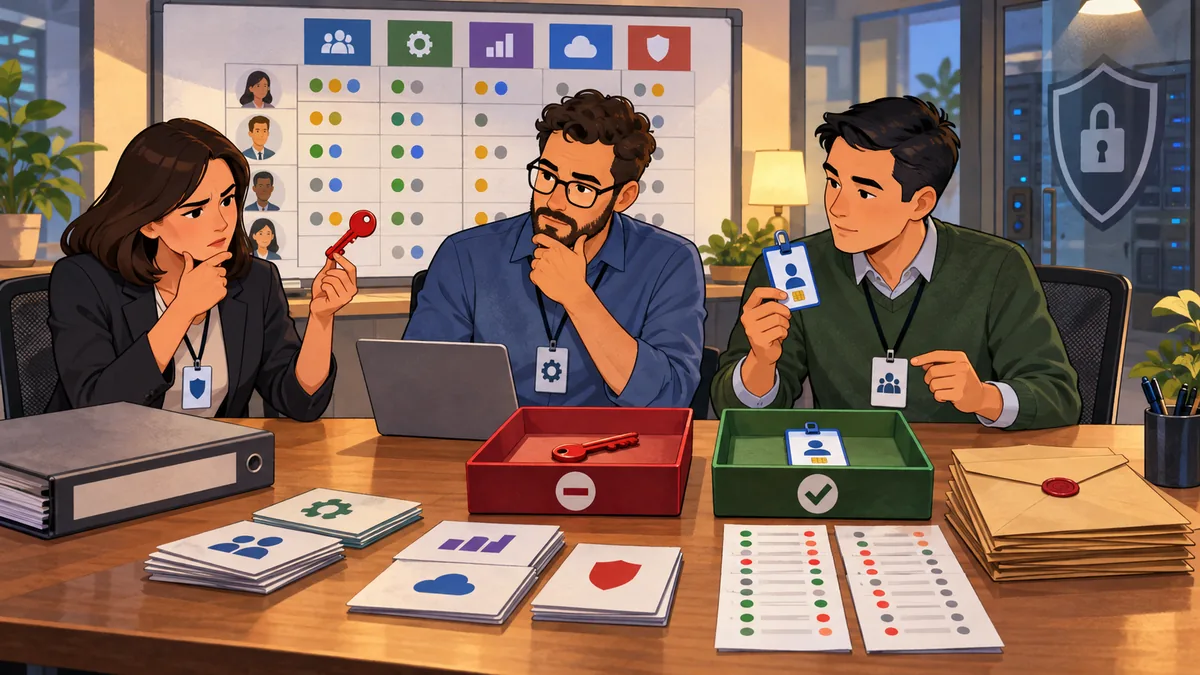
把在职员工岗位、系统角色、使用记录、高风险权限和例外审批放进复核矩阵,完成季度权限保留、收回和升级。
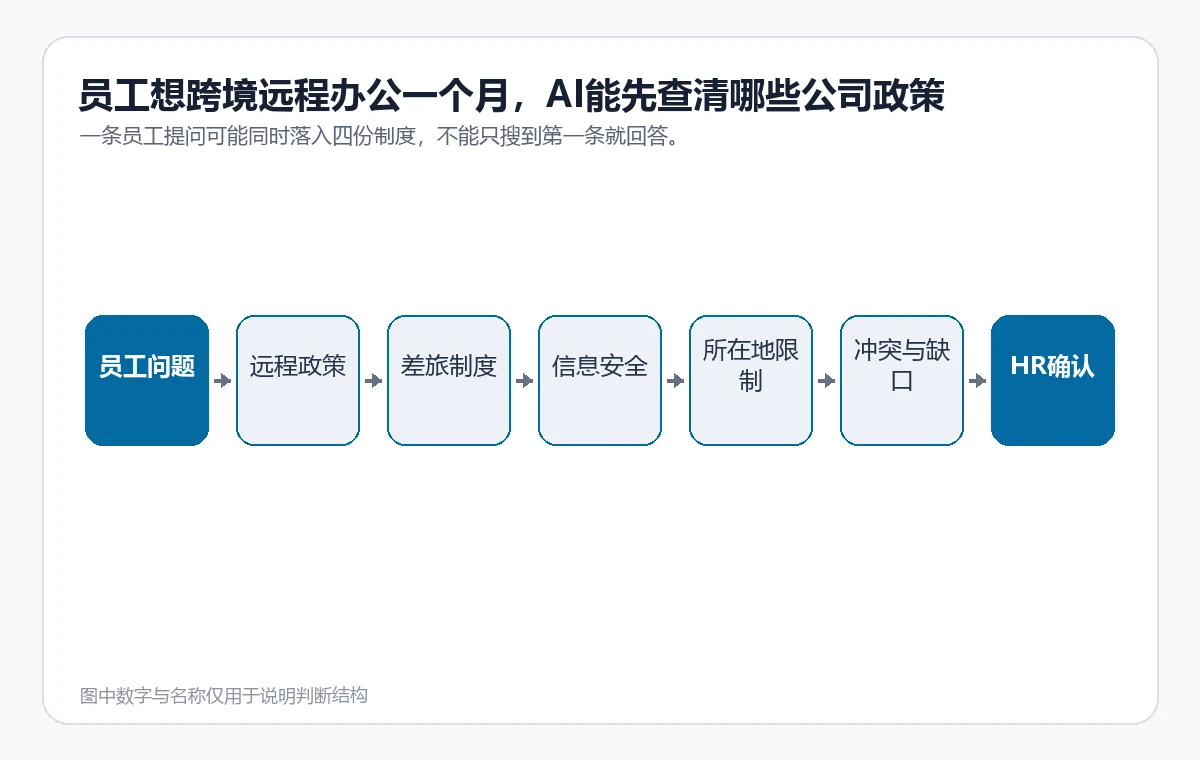
从远程办公、差旅、信息安全和用工政策中找出适用条款、冲突与缺口,再交由 HR 等负责人判断。
