
 技能提升网
员工连续收到验证提示,输入后仍无法登录。服务台想让他再试几次,安全人员要求先看具体认证步骤。可能是设备状态不满足,也可能是请求过期或账号策略条件,屏幕上的需要验证不能证明每次都失败在同一个地方。
服务台先问可以安全提供什么
记录受影响应用、时间及时区、设备类别、网络环境的必要信息、脱敏账号代号和错误说明。不得索要密码、一次性验证码、恢复密钥或完整认证二维码,也不要让员工把验证通知转发给AI。支持人员不代替用户确认来源不明的请求。
原始日志由具有认可权限的人员查询,保留请求或关联编号、状态、错误类型及必要策略结果。分析文件去除身份、IP或其他不必要信息,受控编号供内部回查。提供最小授权,不为了排查给所有服务台开全局管理权限。
如果员工表示自己没有发起却不断收到提示,按安全事件流程升级,不将其当普通设备故障批量处理。是否存在攻击或误操作由安全人员调查,AI不能靠提示次数下结论,也不能劝员工点同意把流程走完。
每次请求拆成认证步骤
同一登录可能包含凭据、二次验证、设备及访问策略等条件,具体以提供方记录为准。看最终失败状态同时看步骤详情,不能把所有失败都归为验证码错误。已有会话声明满足验证的情况,也不表示本次又执行了一个新的验证动作。
日志时间可能按UTC存储、界面按本地显示,统一比较并保存原值。记录到达或聚合有延迟时,首次查询不完整就标待更新,不能立刻断言没有相关请求。关联编号不同的重试分开,不把一个请求的成功步骤拼到另一请求的失败结果上。
XLSX Skill可生成脱敏请求和步骤核对工作簿,按设备、时间及错误类型分类。它负责资料整理,不接入身份系统执行认证。不能用AI推断的设备状态代替平台实际结果,未知字段保留原缺失。
三条线索分别怎么验证
设备相关记录先由支持人员核对实际注册、合规和策略状态,换设备后成功可能提供线索,但不能直接证明原设备是唯一根因。系统版本、应用客户端和浏览器状态保留,测试使用获授权环境,不要求用户绕过公司管控。
时间相关问题需要检查请求有效期与设备时间是否符合相应认证机制。基于时间的口令可能受时钟影响,但推送、短信等方法不能统一归为时钟漂移。AI不能从超时二字直接给出把时间调快三十秒的操作,校时由支持人员按批准程序处理。
账号和策略相关检查确认是否需注册、方法是否允许以及条件访问的具体失败信息。不同提供方错误码含义不同,按照当前官方定义核对,不把网上相近代码套用。必要时由身份管理负责人确认策略变更与影响范围。
影响多人时按事件响应整理
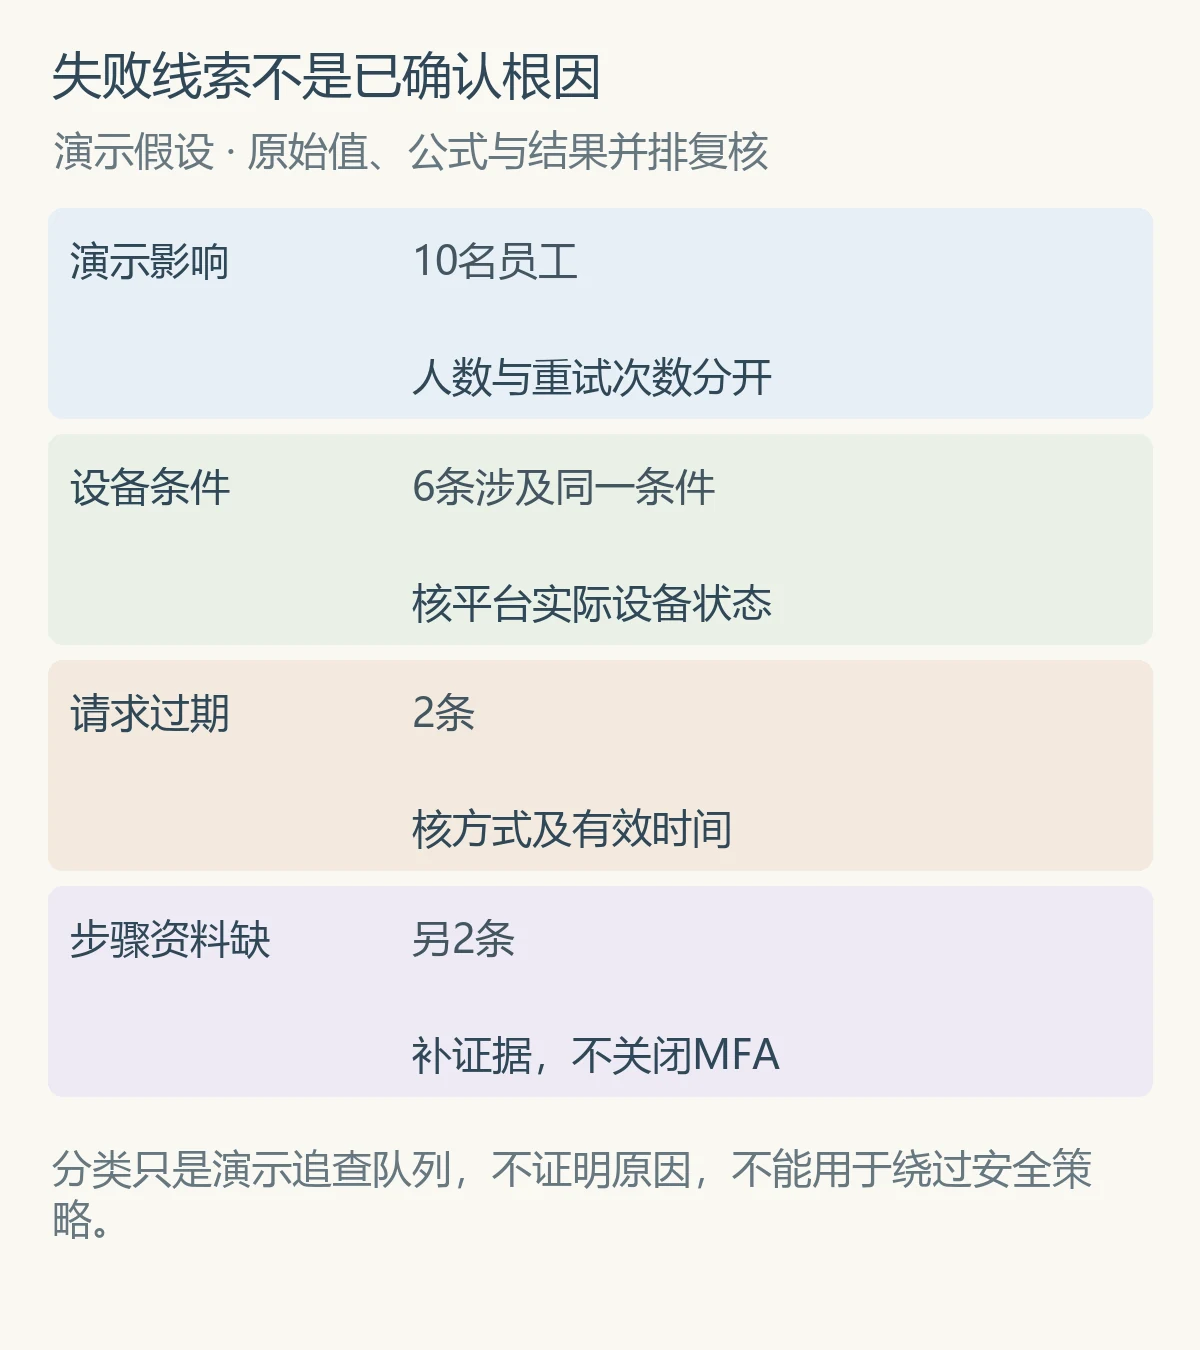
假设十名员工受影响,六条记录涉及同一设备条件,两条出现请求过期,另两条步骤资料还缺。可以形成三组追查,不能称百分之六十一定由设备故障造成。原因确认后才更新分类,重复重试按人数及请求数分别统计。
incident-response可协助整理影响、处置时间线和沟通草稿,适用于已经影响业务的响应管理。它不提供身份验证绕过权限,外部状态说明只写已确认事实,安全敏感细节按企业要求限制传播。
涉及紧急访问或临时例外,安全负责人根据企业授权决定范围、期限和补偿控制,不由AI关闭MFA或建立永久豁免。排查也不通过批量删除用户方法、重置全部账号等动作试错。每项变更需要审批、记录及可恢复方案。
恢复验证仍要看安全条件
用认可测试确认受影响应用可以在正常安全策略下登录,保留请求结果及用户反馈。登录成功不等于全部策略都仍正确,变更后的权限与验证要求由安全人员核查。未知账号继续有负责人,不用一次全员通知关闭所有个案。
复盘抽查日志关联、时区、已有认证声明及采集延迟,删除摘要中无原记录依据的推断。交付服务台的是安全的追查清单,交付安全团队的是可回查证据及批准变更。AI帮助减少重复询问,不以收集秘密或降低验证要求换取方便。
