
 技能提升网
工作表里看得见的客户名单已经删掉,不代表文件就安全。隐藏页面里可能留着成本明细,批注里写了内部判断,公式还会暴露共享盘路径。
更稳妥的做法是审计整个工作簿结构,再生成候选副本。AI可以标记风险和制作副本,但原文件要保留,外发动作仍由文件负责人确认。
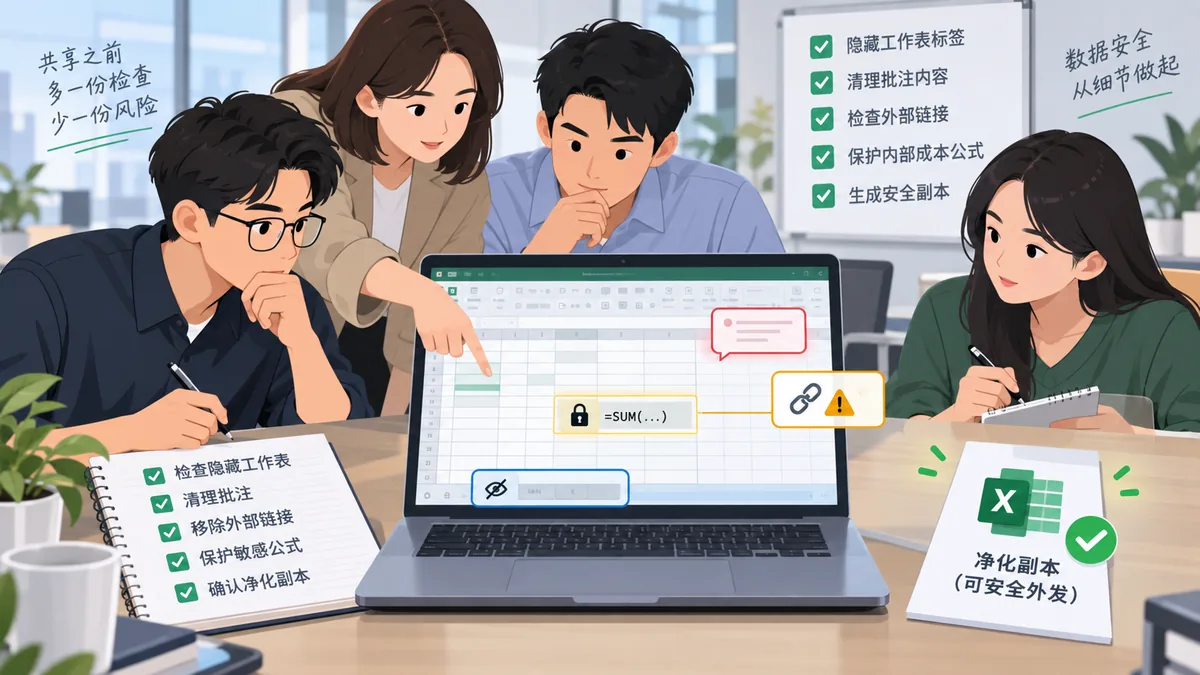
可见单元格之外还要检查什么
本轮输入限定为待外发工作簿、数据分级规则、外部收件对象、允许保留的字段清单。每份资料先记录来源、时间和版本;关键资料缺失时,把缺口写进清单,不用相似记录补齐。
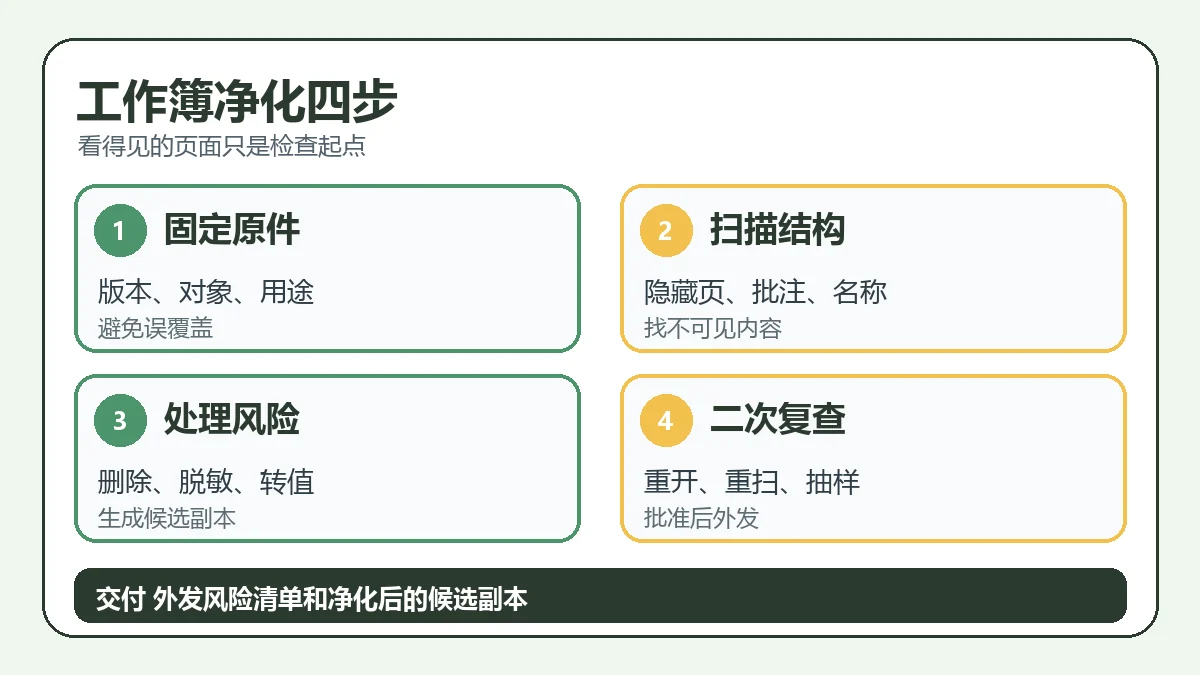
先复制再净化的处理顺序
| 步骤 | 具体做法 |
|---|---|
| 冻结原件 | 记录文件哈希、版本和外发对象,另存工作副本。 |
| 扫描隐藏结构 | 枚举隐藏与极隐藏工作表、名称、批注、对象和元数据。 |
| 追踪公式链接 | 识别外部路径、查询连接和可反推内部成本的公式。 |
| 导出净化版 | 删除非必要内容,必要公式转值,并重新打开抽查。 |
发现敏感结构时怎样处置
| 情况 | 判断依据 | 处理 |
|---|---|---|
| 直接移除 | 隐藏旧页、无用批注和历史对象 | 在副本处理 |
| 转为数值 | 结果可外发但公式会泄露来源 | 核对值后转换 |
| 需要脱敏 | 员工、成本或内部编号仍有业务用途 | 按规则替换 |
| 停止外发 | 宏、链接或来源不明 | 交安全负责人 |
这一步真正要作出的决定是哪些页面、批注、名称、链接和公式可保留,哪些必须删除或转成安全值。无法回到原始证据的结论只能标为待确认,不能进入正式交付。
用一份带暗门的样本验证
准备一个四页工作簿,藏入极隐藏页面、批注、外部链接和命名区域。净化后重新扫描,不能只凭肉眼浏览。
试跑后还要从判定正常的结果中抽查,若发现漏检,就修正规则并重跑受影响范围。最终验收目标是外发风险清单和净化后的候选副本。
交给AI检查工作簿的任务说明
你正在协助需要向客户或供应商发送工作簿的项目成员。触发情况是表面可见页面已经清理,但文件仍可能包含隐藏工作表、批注、外部链接和可反推内部成本的公式。只读取待外发工作簿、数据分级规则、外部收件对象、允许保留的字段清单。需要判断哪些页面、批注、名称、链接和公式可保留,哪些必须删除或转成安全值。交付外发风险清单和净化后的候选副本。每条结论标出来源位置、版本和待确认人。第一轮只生成预览,不发送、不删除、不写回正式系统。
工作簿外发检查的输出先保存在预览区。经办人逐条关闭异常并记录修改理由,高风险动作由有权限的人执行。
交付前最后检查工作簿外发检查
- 原件未被覆盖
- 隐藏结构已枚举
- 外部链接和查询已断开
- 净化副本重新打开无报错
如果继续自动处理可能导致把内部成本、员工信息或源文件路径泄露给外部对象,就停止在当前步骤并指定接管人。数据分级和可外发范围由组织政策决定,AI不能自行降低敏感级别。
外发审计可组合哪些Skill
XLSX Skill负责检查隐藏工作表、名称、批注、公式和外部链接,输入是待外发工作簿,输出工作簿内部结构风险清单;policy-lookup负责依据内部规则判断外发边界,输入是风险清单和数据分级规则,输出保留、脱敏和移除建议。工作簿外发检查的能力之间通过带来源的中间表交接,不把未核实判断直接传给下一步。
工作簿外发检查的Skill边界是:含公式文件必须重新计算并抽样核对,外部链接和宏要先检查;找不到政策时必须明确说明,法律和合规边界仍需人力资源或法务确认
